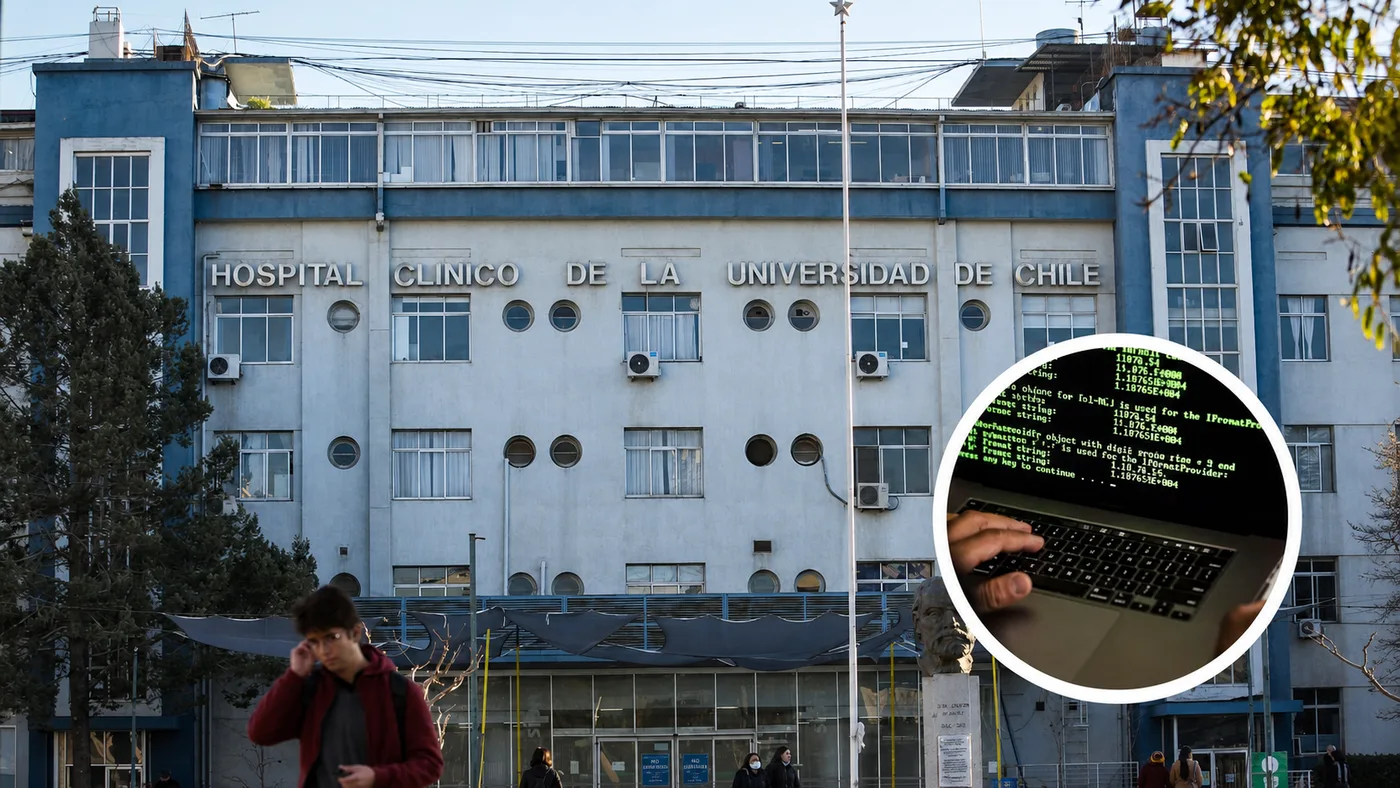
El Hospital Clínico de la Universidad de Chile presentó una querella criminal luego de confirmar una intrusión informática que permitió el acceso no autorizado a información médica de sus pacientes.
La acción fue interpuesta por el director general del establecimiento, Eduardo Tobar Almonacid, ante el 3° Juzgado de Garantía de Santiago. El hospital acusa los delitos de acceso ilícito y receptación de datos informáticos.
El ataque afectó al Servicio de Imagenología y comprometió la plataforma RIS PACS, utilizada para administrar el área y almacenar y visualizar radiografías, escáneres y otros exámenes médicos. A través de este sistema, terceros habrían accedido a órdenes de exámenes y sus respectivos resultados.
La vulneración fue advertida por la Agencia Nacional de Ciberseguridad (ANCI), que informó a la Universidad de Chile sobre la publicación de una base de datos en el foro de internet “Red Clinica Chile 120 GB”, alojado en el sitio darkforums.as.
Tras recibir la alerta, el administrador del sistema del hospital, Gabriel Aguilera Voth, revisó el contenido y confirmó que los antecedentes correspondían a pacientes del establecimiento. La notificación fue realizada el domingo 20 de septiembre de 2026.
El hospital se contactó con AGFA, empresa proveedora de la plataforma afectada, para aplicar medidas de contención. Además, inhabilitó la cuenta comprometida y suspendió preventivamente la plataforma externa de consulta, con el objetivo de implementar mejoras de seguridad.
La querella señala que aún no ha sido posible establecer el alcance total de la información sustraída ni determinar si los datos sensibles fueron utilizados para otros fines ilícitos. Paralelamente, se iniciaron indagaciones administrativas para establecer si funcionarios de la institución tuvieron alguna participación en la vulneración.
El establecimiento solicitó que efectivos de la Brigada del Cibercrimen de la PDI investiguen el alcance del ataque y el origen de la publicación. También pidió tomar declaración a trabajadores vinculados con la administración y seguridad de los sistemas informáticos.
Entre las diligencias requeridas se incluye una autorización judicial para interceptar comunicaciones y rastrear los contactos de los administradores del sitio donde fueron difundidos los antecedentes. La investigación quedó a cargo del Ministerio Público, que deberá coordinar las actuaciones con la PDI.